1. Mesures de Seguretat Aplicades
Per protegir el lloc web contra possibles atacs o vulnerabilitats, s'han definit i aplicat les següents accions principals:
- Actualitzacions constants: Mantenir el nucli de WordPress, els temes i els connectors (plugins) actualitzats a la darrera versió per corregir fallades de seguretat.
Gestió d'usuaris i contrasenyes:
- Canviar el nom d'usuari predeterminat (
admin) per un de personalitzat. - Utilitzar contrasenyes complexes que combinin lletres, números i símbols.
- Assignar a cada usuari només els permisos necessaris per a la seva funció.
- Autenticació en dos passos (2FA): Configurar la verificació en dos passos per afegir una capa extra de protecció en iniciar sessió.
- Limitació d'intents d'accés: Implementar un límit d'intents fallits de connexió per bloquejar atacs de força bruta.
- Protecció de fitxers i directoris:
- Establir els permisos de fitxers adequats al servidor (
644per a fitxers i755per a carpetes). - Ocultar la versió de WordPress per no donar pistes als atacants sobre possibles vulnerabilitats.
- Establir els permisos de fitxers adequats al servidor (
- Còpies de seguretat (Backups): Programar còpies automàtiques de la base de dades i dels fitxers per poder recuperar el lloc web en cas d'incidència.
Explicació clara: Cada imatge va acompanyada d'un text breu i entenedor que detalla quina mesura s'ha configurat i quin benefici aporta al sistema.
2. Estructura del Portafolis i Pàgina Directori
Tota aquesta documentació s'organitza en un entorn accessible i ben estructurat:
- Navegació clara: El contingut està dividit en seccions ordenades segons la millora de seguretat aplicada.
Enllaços funcionals: Tots els enllaços interns i cap als fitxers de suport funcionen sense errors.
Pàgina directori central: Es disposa d'un índex principal que enllaça directament la documentació i aportacions de tots els membres de l'equip
3. Passos Pràctics per Reforçar la Seguretat
3.1 Canviar l'adreça d'accés de wp-admin per una de personalitzada
Per defecte, tothom sap que l'entrada d'un WordPress és /wp-admin o /wp-login.php, i els robots ataquen aquestes adreces. Si la canviem per una de pròpia, els atacs automàtics no troben la porta d'entrada.
- Ves a Plugins → Add New Plugin.
- Cerca WPS Hide Login, prem Install Now i després Activate.
- Ves a Settings → WPS Hide Login.
- Al camp Login url escriu el nom nou, per exemple
acces-smx. - Prem Save Changes.
- Desa l'adreça nova (
https://rdimperio.inscastellbisbal.net/acces-smx/) als preferits i comprova que/wp-adminja no mostra el formulari d'accés.
3.2 Crear una còpia de seguretat
Una còpia de seguretat permet recuperar el lloc si hi ha un atac, un error o una actualització que falla.
- Ves a Plugins → Add New Plugin, cerca UpdraftPlus, prem Install Now i Activate.
- Ves a Settings → UpdraftPlus Backups i obre la pestanya Settings.
- Programa la còpia dels fitxers i de la base de dades: Weekly i guarda'n 2 còpies.
- Tria on es desen les còpies (per exemple Google Drive) i prem Save Changes.
- Torna a la pestanya Current Status i prem Backup Now.
- Comprova que la còpia apareix a la llista Existing Backups.
3.3 Posar contrasenyes segures
Una contrasenya segura és llarga, no té paraules conegudes i no es repeteix en altres webs.
- Ves a Users → Profile.
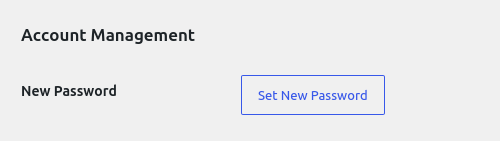
- A l'apartat Account Management prem Set New Password.
- WordPress proposa una contrasenya forta. Si en vols una de pròpia, escriu-la amb 16 caràcters o més, amb lletres majúscules i minúscules, números i símbols.
- Comprova que l'indicador de força diu Strong.
- Desa la contrasenya al gestor de contrasenyes del navegador professional.
- Prem Update Profile.